EIP-7702: o que é a função usada no hack da Binance e como proteger sua carteira
O hack da Binance de US$ 6,3 bilhões, em 29 de outubro de 2026, colocou em evidência um recurso pouco conhecido do Ethereum: o EIP-7702.
Foi com ele que o atacante transformou uma das maiores carteiras da Binance em uma máquina de varrer fundos.
Neste guia, explicamos o que é o EIP-7702, como ele foi usado no ataque e o que você pode fazer para proteger a sua carteira.
Spoiler: o problema não foi o Ethereum, e sim quem conseguiu assinar em nome da Binance.
O que é o EIP-7702
O EIP-7702 é uma proposta de melhoria do Ethereum, assinada entre outros por Vitalik Buterin.
Ele foi ativado na atualização Pectra, em maio de 2025.
A ideia é permitir que uma carteira comum (chamada EOA) passe a funcionar como uma carteira inteligente, sem trocar de endereço.
Para isso, o dono assina uma autorização apontando para um contrato inteligente.
A partir daí, toda chamada à carteira executa o código desse contrato, até que uma nova autorização mude a delegação.
Para que serve o EIP-7702
O recurso foi criado para melhorar a experiência de uso no Ethereum.
Os três objetivos principais, segundo a própria proposta, são:
- Transações em lote: aprovar e usar um token em uma única operação, em vez de duas.
- Patrocínio de taxas: outra conta pode pagar o gás da sua transação.
- Permissões limitadas: criar subchaves com poderes restritos, como gastar só um valor por dia.
Usado do jeito certo, o EIP-7702 deixa carteiras mais práticas e até mais seguras.
Como o EIP-7702 foi usado no hack da Binance
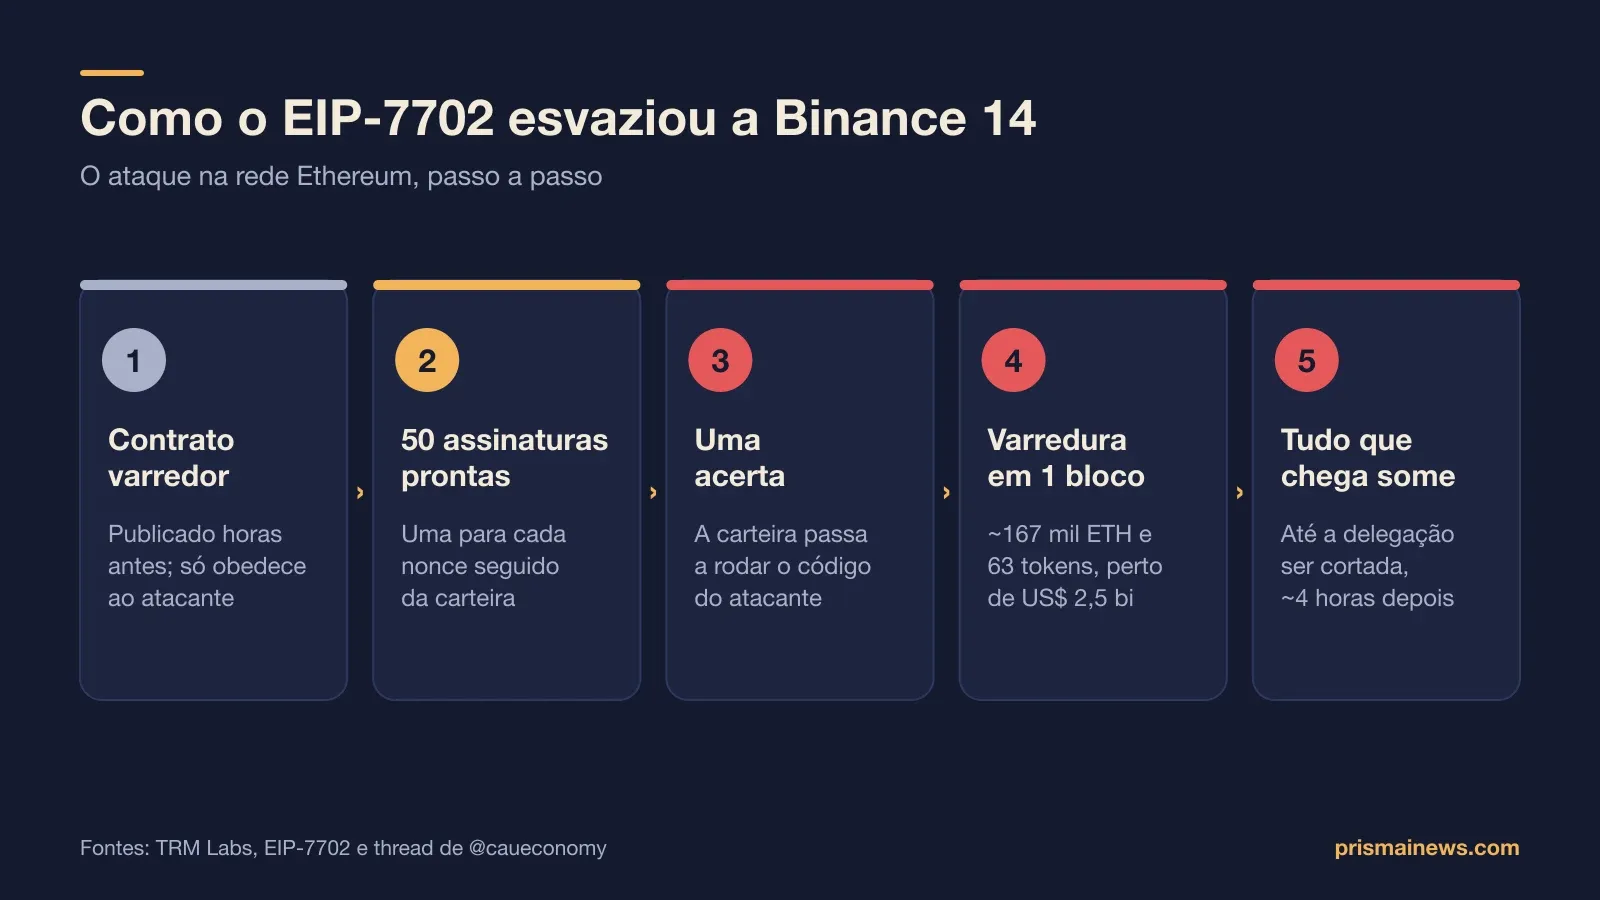
Segundo a TRM Labs, horas antes do ataque, o invasor publicou um contrato com uma única função: esvaziar carteiras, obedecendo só a ele.
Às 17h20 (Brasília), ele enviou uma transação com 50 autorizações, todas assinadas pela hot wallet da Binance e apontando para esse contrato.
Por que 50? Cada carteira tem um contador de transações, o nonce, e uma autorização só vale para o número exato em que o contador está.
A hot wallet da Binance processa saques o tempo todo, então o contador não para de andar.
Com 50 números seguidos pré-assinados, o atacante garantiu que um deles estaria valendo na hora certa. Um estava.
Três minutos e 24 segundos depois, uma única transação levou cerca de 167 mil ETH e 63 tokens, perto de US$ 2,5 bilhões, segundo a thread de Cauê (@caueconomy).
E, como a delegação continuava ativa, tudo que chegava na carteira era varrido de novo, até a Binance cortar a ligação, quase quatro horas depois.
A história completa está em Binance hackeada: como aconteceu o maior roubo de cripto da história.
O EIP-7702 tem uma falha?
Não há indício de falha no protocolo.
As 50 autorizações foram assinadas pela própria carteira da Binance.
Para a TRM Labs, isso aponta para o comprometimento da infraestrutura de assinatura da corretora.
A Binance disse que o ponto de partida pode ter sido o notebook comprometido de um engenheiro, entre outros pontos de entrada.
Nas outras nove redes atingidas, o dinheiro saiu por transferências assinadas comuns, sem EIP-7702.
Ou seja: o EIP-7702 foi a ferramenta que tornou o roubo no Ethereum mais rápido, não a porta de entrada.
O risco para você: assinaturas que entregam a carteira
A lição para o usuário comum é direta: uma assinatura EIP-7702 pode entregar o controle total da sua carteira.
Se você assinar uma autorização para um contrato malicioso, ele pode mover todos os seus fundos, agora e no futuro, enquanto a delegação estiver ativa.
Golpes de phishing tentam justamente isso: fazer você assinar algo sem entender o que é.
Como saber se sua carteira tem delegação EIP-7702
Pela especificação, uma carteira com delegação ativa passa a ter código iniciado por 0xef0100, seguido do endereço do contrato delegado.
Na prática, você pode:
- Colar o seu endereço em um explorador de blocos, como o Etherscan, e verificar se ele indica delegação ativa.
- Conferir nas configurações da sua carteira se a opção de conta inteligente (smart account) está ativada.
- Desconfiar de qualquer delegação que você não se lembra de ter autorizado.
Como revogar uma delegação EIP-7702
Se encontrar uma delegação que você não reconhece, aja rápido:
- Use a opção da própria carteira para desativar a conta inteligente, se ela oferecer.
- Outra forma prevista na especificação é assinar uma nova autorização apontando para o endereço zero, o que limpa a delegação.
- Se suspeitar de comprometimento, transfira os fundos para uma carteira nova, criada do zero, com outra seed phrase.
Faça isso sempre pela interface oficial da carteira, nunca por links recebidos em mensagens.
7 cuidados para proteger sua carteira cripto
- Nunca assine o que não entende. Leia o que a carteira mostra antes de confirmar.
- Desconfie de pedidos de “upgrade” da carteira vindos de sites ou mensagens.
- Use uma carteira de hardware para valores maiores.
- Separe carteiras: uma para o dia a dia e outra, quase sem uso, para guardar.
- Revise aprovações e delegações periodicamente.
- Nunca compartilhe a seed phrase, nem com supostos suportes.
- Cuidado com ofertas de emprego e testes técnicos recebidos por mensagem: o grupo TraderTraitor, apontado pelo ataque, é conhecido por usar falsas vagas para instalar programas maliciosos em computadores de profissionais de cripto.
Leia também
- Binance hackeada: como aconteceu o maior roubo de cripto da história
- Binance hackeada: o que fazer agora? Saques, reembolso e segurança
Este conteúdo é informativo e não constitui recomendação de investimento.