Binance hackeada: como aconteceu o maior roubo de cripto da história
A Binance foi hackeada na noite de 29 de outubro de 2026 e perdeu cerca de US$ 6,3 bilhões em criptomoedas.
É o maior roubo de criptomoedas da história, cerca de quatro vezes o hack da Bybit em fevereiro de 2025, que levou US$ 1,5 bilhão.
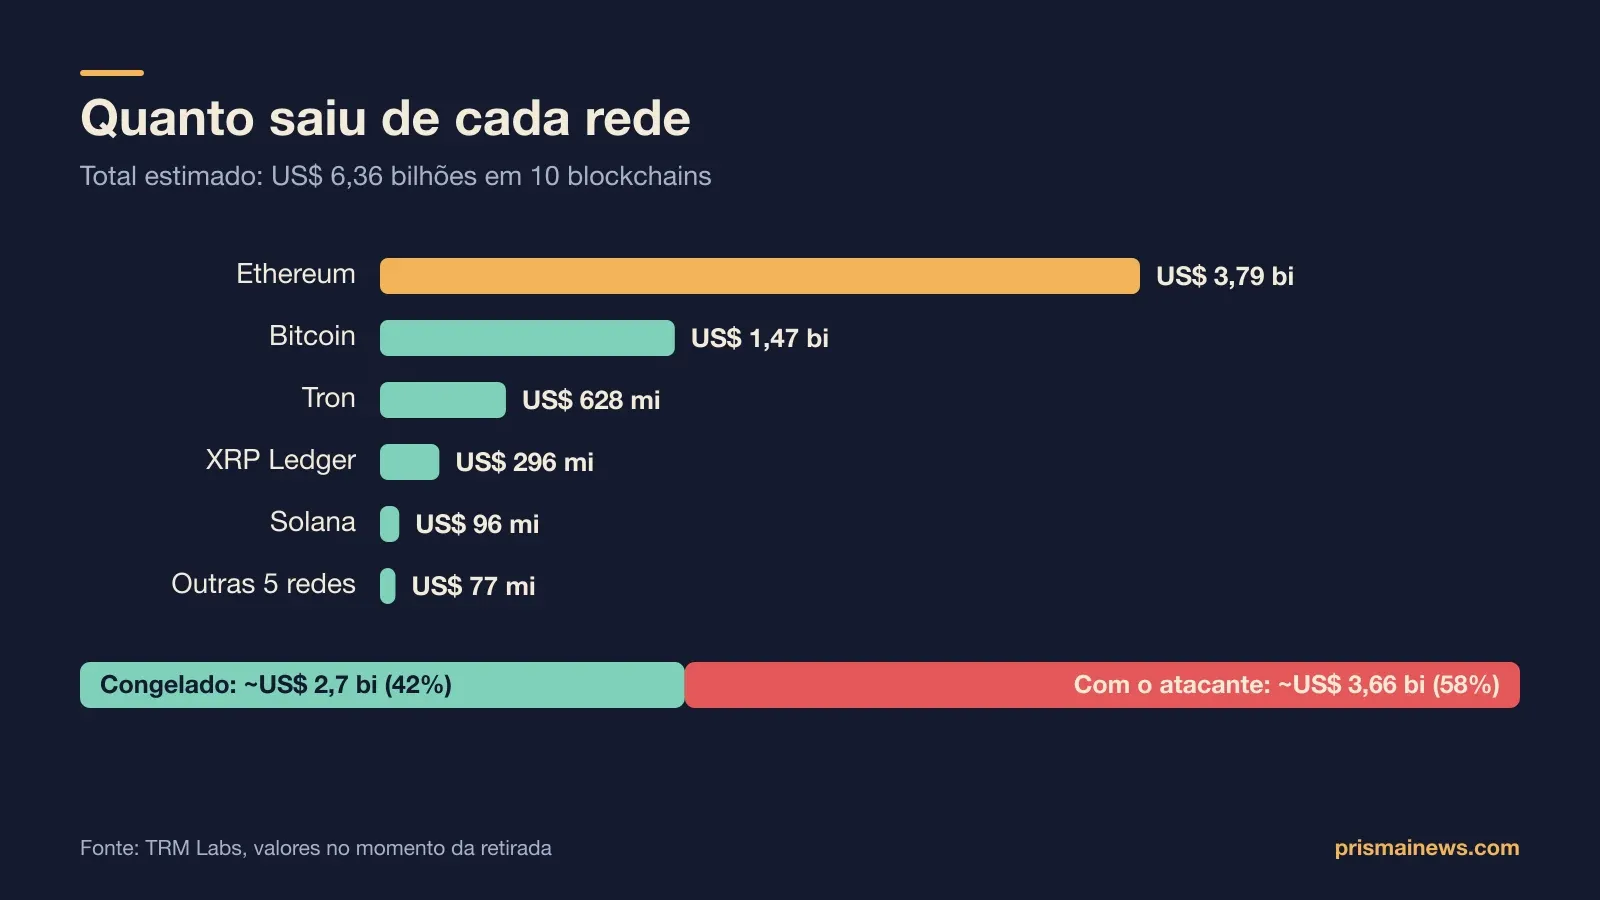
A maior parte do dinheiro saiu em uns 20 minutos, de carteiras da Binance em 10 blockchains diferentes.
Abaixo, explicamos como o ataque hacker aconteceu, quem é o principal suspeito e o que já foi recuperado.
Binance hackeada: resumo do ataque
| Ponto | O que se sabe |
|---|---|
| Data | 29 de outubro de 2026, a partir das 17h05 (Brasília) |
| Valor | Cerca de US$ 6,3 bi (Binance); US$ 6,36 bi (TRM Labs); US$ 6,43 bi (Elliptic) |
| Redes atingidas | Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche e Polygon |
| Alvo | Hot wallets, as carteiras online usadas para processar saques |
| Suspeito | TraderTraitor, grupo ligado à Coreia do Norte (segundo TRM Labs e Chainalysis) |
| Congelado | Cerca de US$ 2,7 bi, a maior parte em stablecoins |
| Resposta da Binance | Saques suspensos e promessa de cobrir 100% das perdas dos usuários |
Como o ataque à Binance aconteceu, minuto a minuto
A preparação começou pelo menos 36 horas antes, segundo a TRM Labs.
A carteira do operador recebeu pequenos saques do Tornado Cash, um serviço que esconde a origem das criptomoedas, a partir da manhã de 28 de outubro.
No dia 29, o atacante publicou e testou o código do ataque em carteiras próprias antes de usá-lo contra a Binance.
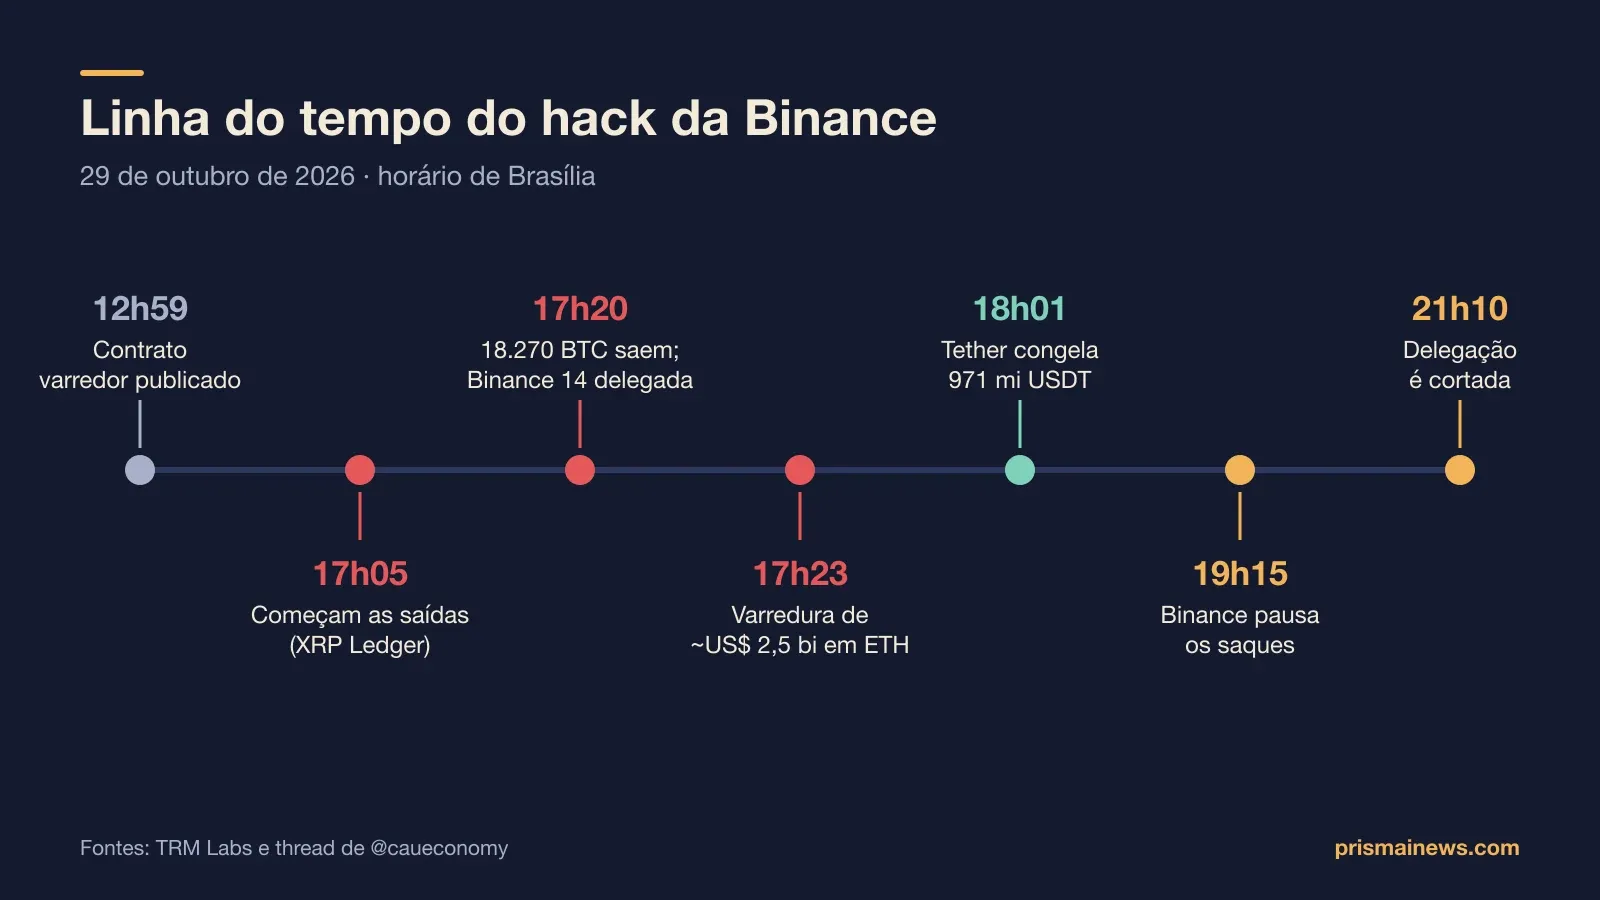
Os horários abaixo estão em Brasília (UTC−3), com base na análise da TRM Labs e na thread do analista Cauê (@caueconomy):
- 12h59 — o atacante publica no Ethereum um contrato feito para uma coisa só: esvaziar carteiras.
- 17h05 — começam as saídas, primeiro no XRP Ledger: 233 milhões de XRP deixam cinco carteiras da Binance.
- 17h10 — carteiras na Solana e na Optimism são esvaziadas.
- 17h20 — 18.270 BTC saem de uma hot wallet de Bitcoin, e 612 milhões de USDT deixam a Tron.
- 17h20 — no Ethereum, a hot wallet “Binance 14” é ligada ao contrato do atacante via EIP-7702.
- 17h23 — uma única transação esvazia a Binance 14: cerca de 167 mil ETH e 63 tokens, quase US$ 2,5 bilhões em um só bloco.
- 19h15 — os saques da Binance são pausados, 2h10 depois do início.
- 20h05 — uma segunda onda atinge carteiras na Avalanche e na Polygon.
- 21h10 — a Binance finalmente corta a ligação da Binance 14 com o contrato do atacante.
Nesse intervalo, tudo o que entrava na Binance 14 era varrido de novo.
Um depósito de 200 milhões de USDT sumiu em 72 segundos, segundo a análise de Cauê.
Como os hackers entraram na Binance
Na primeira explicação, a Binance disse que o ataque pode ter começado pelo notebook comprometido de um engenheiro.
Esse acesso teria levado a um serviço interno capaz de enviar transações de saque sem autorização.
Depois, o co-CEO Richard Teng afirmou que houve outros pontos de entrada e que mais de uma pessoa participou da operação.
Ninguém quebrou a criptografia.
Segundo a Binance, as chaves privadas não vazaram: o atacante usou a própria infraestrutura de assinatura da corretora contra ela.
O truque do EIP-7702 no Ethereum
Na rede Ethereum, o golpe foi mais sofisticado.
O EIP-7702, que chegou ao Ethereum na atualização Pectra, em maio de 2025, permite que uma carteira comum passe a rodar o código de um contrato inteligente com uma única assinatura.
O atacante enviou 50 autorizações de uma vez, cada uma válida para uma posição diferente na fila de transações da carteira (o chamado nonce).
Como a hot wallet processa saques o tempo todo, a fila andava sem parar — bastava uma autorização acertar. Uma acertou.
Explicamos o mecanismo em detalhe, e como proteger a sua carteira, no guia EIP-7702: o que é a função usada no hack da Binance.
Quem hackeou a Binance? A pista da Coreia do Norte
A TRM Labs atribui o ataque, com alta confiança, ao TraderTraitor, a principal unidade de hackers da Coreia do Norte, ligada ao grupo Lazarus.
A Chainalysis chegou à mesma conclusão.
O investigador ZachXBT mostrou que parte do dinheiro roubado passou pela THORChain e se misturou, no mesmo endereço, a valores do hack da Bitget, também atribuído a norte-coreanos.
O padrão se repete em Bybit, Bitget e Binance: em vez de quebrar a criptografia, os ataques miram pessoas e processos.
Até 30 de outubro, nenhum governo havia confirmado oficialmente a autoria. FBI e Serviço Secreto dos EUA participam da investigação.
A corrida para congelar o dinheiro
Às 18h01, a Tether congelou 971 milhões de USDT. Às 18h04, a Circle congelou 823 milhões de USDC.
Ripple, World Liberty Financial e o Conselho de Segurança da Arbitrum vieram depois.
No total, cerca de US$ 2,7 bilhões foram congelados, segundo a TRM Labs.
Isso só é possível porque stablecoins têm um emissor, que consegue travar os tokens.
O atacante sabia disso: em menos de 20 minutos, trocou US$ 325 milhões em stablecoins por ETH, aceitando perder cerca de US$ 40 milhões para escapar do congelamento.
Na Tron, 300 milhões de USDT viraram TRX.
ETH e BTC não têm emissor, e por isso ninguém consegue congelá-los diretamente.
O hacker ainda tem mais de 420 mil ETH e 18.270 BTC, segundo a TRM Labs.
Efeitos no mercado: Bitcoin, Aave e reservas da Binance
O Bitcoin caiu cerca de 5% após o anúncio e era negociado abaixo de US$ 78 mil na sexta-feira (30), segundo a CNBC.
Na Aave, o atacante depositou 60 milhões de USDT para pegar ETH emprestado.
A plataforma congelou novos depósitos e empréstimos por precaução, e o USDT chegou a 100% de utilização.
Segundo a CryptoQuant, 22.158 BTC líquidos saíram das carteiras da Binance em 29/10, a segunda maior saída diária desde 2017 — mas cerca de 82% disso é o próprio roubo.
O que a Binance está fazendo agora
A Binance prometeu que os usuários não vão arcar com o prejuízo.
A corretora reservou mais de US$ 6,34 bilhões de recursos próprios, usando o fundo de emergência SAFU, parte do fundo de seguro de futuros e o caixa da empresa.
Neste sábado (31), a Binance informou que já recompôs 90% dos ativos afetados, de acordo com a CNBC.
BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD e ZEC estão 100% lastreados, segundo a empresa.
Os 10% restantes são tokens menos líquidos, que serão comprados no mercado e via OTC.
A próxima etapa é retomar os saques no domingo (1º/11), em fases e sujeita a verificações de segurança.
Se você tem saldo na corretora, veja nosso guia Binance hackeada: o que fazer agora.
O que ainda não se sabe
A resposta foi rápida: bilhões congelados em cerca de uma hora e cobertura anunciada na mesma noite.
Mas ainda falta explicar como 50 autorizações assinadas passaram pelos controles da Binance.
Também não se sabe se os valores congelados vão voltar, nem quanto tempo isso levaria.
Segundo a Chainalysis, devolver ativos congelados exige processo legal e pode levar meses ou anos.
Esta matéria será atualizada conforme a investigação avançar.
Leia também
- Binance hackeada: o que fazer agora? Saques, reembolso e segurança
- EIP-7702: o que é a função usada no hack da Binance e como proteger sua carteira
Fonte: TRM Labs